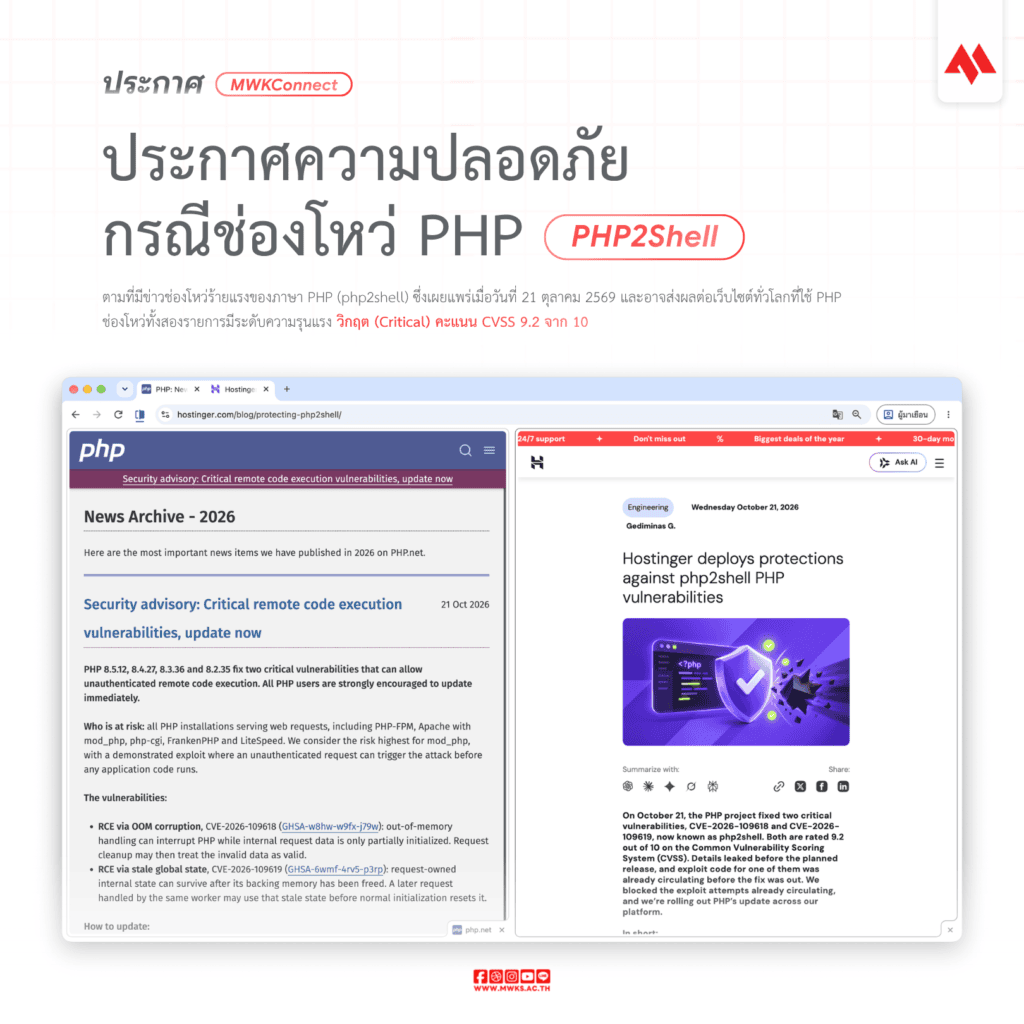
ตามที่มีข่าวช่องโหว่ร้ายแรงของภาษา PHP (CVE-2026-109618 และ CVE-2026-109619 หรือที่เรียกว่า #php2shell) ซึ่งเผยแพร่เมื่อวันที่ 21 ตุลาคม 2569 และอาจส่งผลต่อเว็บไซต์ทั่วโลกที่ใช้ PHP [1][2][3] ช่องโหว่ทั้งสองรายการมีระดับความรุนแรง วิกฤต (Critical) คะแนน CVSS 9.2 จาก 10 [1] เนื่องจากอาจถูกโจมตีเพื่อสั่งรันโค้ดจากระยะไกลได้โดยไม่ต้องล็อกอิน
หน้าประกาศความปลอดภัยของ PHP ระบุผู้รายงานช่องโหว่ 4 ราย [2][3] และมีข้อมูลระบุว่าทีมวิจัยของ OpenAI เป็นผู้ตรวจพบช่องโหว่ [5] พร้อมแนะนำหน่วยงานให้ไล่ตรวจระบบที่ใช้ PHP, เปิดระบบป้องกันเสริมระหว่างรออัปเกรด และอัปเกรด PHP เป็นเวอร์ชันล่าสุดโดยเร็ว
เว็บไซต์ MWKConnect ใช้บริการโฮสติ้งของ Hostinger ซึ่งได้ดำเนินมาตรการป้องกันแล้ว [4] ดังนี้
- บล็อกรูปแบบการโจมตีที่พบในขณะนี้ด้วยระบบไฟร์วอลล์
- ปิดฟีเจอร์ที่เป็นช่องทางหนึ่งของการโจมตี
- ทยอยอัปเดต PHP เป็นเวอร์ชันที่แก้ไขช่องโหว่แล้วให้ทุกเซิร์ฟเวอร์
ทางโรงเรียนติดตามสถานการณ์อย่างต่อเนื่อง และสำรองข้อมูลของระบบไว้เป็นประจำ หากพบความผิดปกติในการใช้งาน กรุณาแจ้งผู้ดูแลระบบได้ที่ support@mwks.ac.th
ประกาศ ณ วันที่ 22 ตุลาคม 2569
อ้างอิง
[1] The PHP Group, “Security advisory: Critical remote code execution vulnerabilities, update now”, 21 October 2026.
https://www.php.net/archive/2026.php
[2] PHP, “RCE via OOM corruption,” GitHub Security Advisory, 21 October 2026.
https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w
[3] PHP, “RCE via stale global state,” GitHub Security Advisory, 21 October 2026.
https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp
[4] Hostinger, “Hostinger deploys protections against php2shell PHP vulnerabilities,” Hostinger Blog, 21 October 2026.
https://www.hostinger.com/blog/protecting-php2shell/
[5] นายยศชนัน วงศ์สวัสดิ์ รองนายกรัฐมนตรีและรัฐมนตรีว่าการกระทรวงการอุดมศึกษา วิทยาศาสตร์ วิจัยและนวัตกรรม, โพสต์บนเฟซบุ๊ก, 22 ตุลาคม 2569.
https://www.facebook.com/share/p/19ZNNGLNfL/